Kiedy inżynieria weszła trochę za mocno.
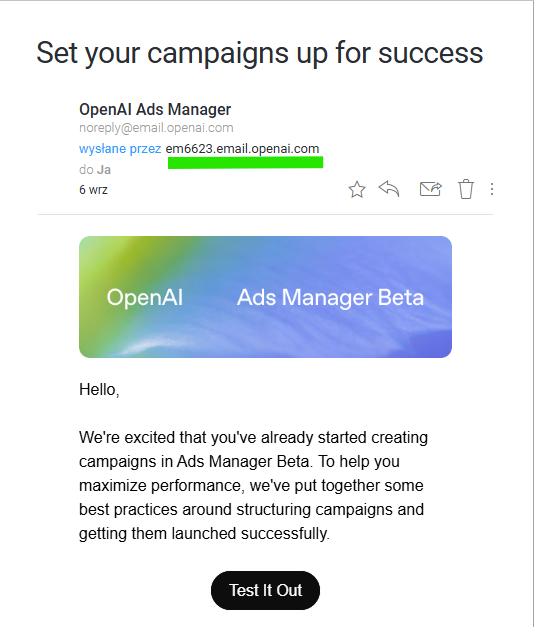
Dostaję maila od OpenAI Ads Managera.
Wszystko legit.
Kontekst się zgadza.
Mail oczekiwany.
Tylko nadawca:
em6623.email.openai.com
Czyli dokładnie coś, czego po szkoleniu z cybersecurity człowiek nie powinien, kurwa, klikać. 😁
I tu jest zabawny problem.
Przez lata uczymy ludzi:
dziwny adres → nie klikaj
nietypowy subdomenowy potworek → nie klikaj
mail z CTA → sprawdź trzy razy
A potem przychodzi OpenAI — wyceniany na miliardy lider ery AI — i podpina SendGrida po najmniejszej linii oporu. Wydelegowali strefę DNS, CNAME się zgadza, skrypt przepchnął.
Technicznie wszystko może być poprawnie.
UX bezpieczeństwa — trochę mniej.
Bo dobra komunikacja nie powinna tylko przechodzić przez SPF, DKIM i DMARC.
Powinna jeszcze sprawiać, żeby użytkownik nie musiał otwierać terminala, żeby zdecydować, czy może kliknąć przycisk.
Cybersecurity training: nie ufaj podejrzanym mailom.
OpenAI: potrzymaj mi token.